[비즈니스포스트] 티빙이 고객 정보 보호를 강화하기 위해 모든 접근을 지속적으로 검증하는 ‘제로 트러스트’ 기반 보안체계를 구축한다.
티빙은 23일 철저한 접근 검증과 최소 권한, 침해 가정, 지속 검증을 4대 원칙으로 정하고 서비스와 클라우드 환경 전반에 단계적으로 적용하고 있다고 밝혔다.
티빙은 애플리케이션(앱)과 웹 모든 구간에 인증 토큰 검증을 적용하고 구버전 앱을 강제로 업데이트했다. 시스템 접근 권한은 업무별로 세분화하고 권한의 범위와 유효기간을 관리하도록 접근통제 체계를 강화했다.
클라우드 환경의 이상 행위를 실시간으로 탐지하고 비정상 접근이 발생하면 알림을 보내는 체계도 마련했다. 침해 상황별 대응 절차를 점검하고 구체화하는 작업도 진행하고 있다.
핵심 보안 영역에서는 코드에 포함된 비밀정보를 별도의 관리 시스템으로 옮기고 소스코드 저장 단계에서 이를 자동으로 차단하도록 했다. 모든 임직원 PC에는 이상 행위를 탐지하고 대응하는 단말 보안 솔루션을 적용했다.
고객 정보 보호를 위해 앱 서명키와 디지털저작권관리(DRM) 키를 모두 교체하고 로그인 및 접속 유지 검증 구조도 개선했다. 비밀번호 저장 방식은 보안성이 높은 암호화 알고리즘인 ‘bcrypt’ 기반으로 전환하고 있다.
티빙은 앞으로 인공지능(AI) 기반 보안 위협 탐지·차단 기술과 자격증명 관리 도구, 소스코드 분석 및 취약점 관리 솔루션 도입을 검증한다. 클라우드 계정과 권한까지 모의해킹 및 취약점 진단 범위를 확대하고 외부 보안 전문가가 취약점을 찾아 신고하면 보상하는 ‘버그바운티’ 도입도 검토한다.
티빙은 “고객 정보 보호를 최우선 과제로 두고 보안체계를 지속적으로 점검하며 실제 조치로 이어질 수 있도록 보안 수준을 강화하고 있다”며 “제로 트러스트 원칙에 기반한 접근·권한 관리와 침해 대응체계를 고도화하고 AI 기반 위협 탐지 등 차세대 보안 기술 투자도 지속하겠다”고 말했다. 이솔 기자
티빙은 23일 철저한 접근 검증과 최소 권한, 침해 가정, 지속 검증을 4대 원칙으로 정하고 서비스와 클라우드 환경 전반에 단계적으로 적용하고 있다고 밝혔다.
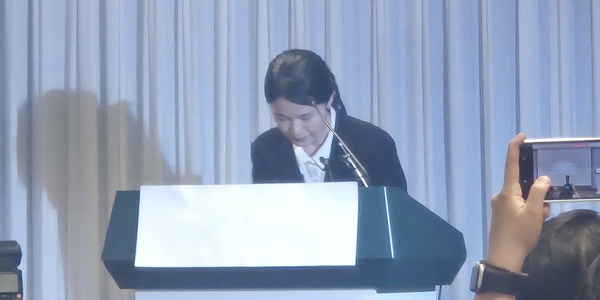
▲ 티빙이 고객 정보 보호 강화를 위해 새 보안체계를 구축한다. 사진은 최주희 티빙 대표이사가 3일 16시 서울 중구 코리아나호텔에서 열린 '사이버 침해 사고 정보보안 강화 및 고객 보상 설명회'에서 고개를 숙이고 있는 모습. <비즈니스포스트>
티빙은 애플리케이션(앱)과 웹 모든 구간에 인증 토큰 검증을 적용하고 구버전 앱을 강제로 업데이트했다. 시스템 접근 권한은 업무별로 세분화하고 권한의 범위와 유효기간을 관리하도록 접근통제 체계를 강화했다.
클라우드 환경의 이상 행위를 실시간으로 탐지하고 비정상 접근이 발생하면 알림을 보내는 체계도 마련했다. 침해 상황별 대응 절차를 점검하고 구체화하는 작업도 진행하고 있다.
핵심 보안 영역에서는 코드에 포함된 비밀정보를 별도의 관리 시스템으로 옮기고 소스코드 저장 단계에서 이를 자동으로 차단하도록 했다. 모든 임직원 PC에는 이상 행위를 탐지하고 대응하는 단말 보안 솔루션을 적용했다.
고객 정보 보호를 위해 앱 서명키와 디지털저작권관리(DRM) 키를 모두 교체하고 로그인 및 접속 유지 검증 구조도 개선했다. 비밀번호 저장 방식은 보안성이 높은 암호화 알고리즘인 ‘bcrypt’ 기반으로 전환하고 있다.
티빙은 앞으로 인공지능(AI) 기반 보안 위협 탐지·차단 기술과 자격증명 관리 도구, 소스코드 분석 및 취약점 관리 솔루션 도입을 검증한다. 클라우드 계정과 권한까지 모의해킹 및 취약점 진단 범위를 확대하고 외부 보안 전문가가 취약점을 찾아 신고하면 보상하는 ‘버그바운티’ 도입도 검토한다.
티빙은 “고객 정보 보호를 최우선 과제로 두고 보안체계를 지속적으로 점검하며 실제 조치로 이어질 수 있도록 보안 수준을 강화하고 있다”며 “제로 트러스트 원칙에 기반한 접근·권한 관리와 침해 대응체계를 고도화하고 AI 기반 위협 탐지 등 차세대 보안 기술 투자도 지속하겠다”고 말했다. 이솔 기자