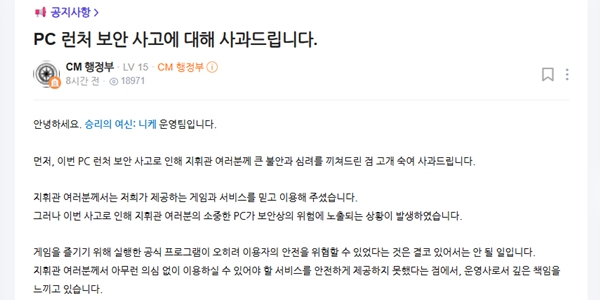
▲ 시프트업의 인기 게임 '승리의여신: 니케'의 글로벌 유통사인 텐센트 산하 레벨 인피니트는 5일 공식 커뮤니티에 사과문을 내고 PC 런처 해킹 사고를 공식 인정했다. <니케 공식 라운지 캡처>
금융·통신 업계를 흔들던 해킹 위협이 게임 업계로까지 번지자 국내외 게임사들도 촉각을 곤두세우고 있다.
5일 게임 업계 취재를 종합하면 니케의 글로벌 유통사 레벨 인피니트는 이날 공식 커뮤니티에 사과문을 올리고, 니케 PC 런처 파일이 제3자에 의해 변조돼 악성 프로그램이 실행될 수 있었다고 공식 인정했다. 이용자들 사이에서 제기된 해킹 의혹이 실제 사고로 확인된 것이다.
레벨 인피니트는 사과문을 통해 “게임을 즐기기 위해 실행한 공식 프로그램이 오히려 이용자의 안전을 위협할 수 있었다는 것은 결코 있어서는 안 될 일”이라며 “이용자의 PC와 개인 정보의 안전에 대한 우려를 초래했으며, 저희가 제공하는 서비스를 안심하고 이용할 수 있는가에 대한 근본적 의문을 남겼다”고 밝혔다.
레벨 인피니트 조사 결과에 따르면 공격자는 지난 9월27일 게임 서비스에 활용되던 도메인을 탈취한 뒤, 니케 PC 런처가 파일을 내려받는 공식 콘텐츠 전송망(CDN) 내 스크립트 파일 4개를 변조했다.
이후 지난달 30일부터 이용자 PC에 악성 프로그램이 본격 유포됐다. 이용자가 런처를 실행하면 변조된 파일이 외부 해커 서버에 접속해 악성코드를 내려받는 구조다. 개별 이용자를 직접 공격하는 대신 공식 런처 프로그램의 배포 경로 자체를 오염시킨 것이다.
레벨 인피니트는 지난 4일 새벽 2시30분께 변조된 파일을 정상 파일로 교체하고, 긴급 보안 업데이트를 실시했다고 밝혔다. 또 사과 의미로 게임 내 보상을 지급하는 한편, 금전 피해 등 2차 피해는 고객센터를 통해 접수해 대응하기로 했다.
다만 현재까지 정확한 감염 PC 수와 정보 유출 규모, 도메인 탈취 경위 등은 파악되지 않았다.
이번 해킹 사고는 기존 게임 업계 해킹 사고와 양상이 다르다는 점에서 우려를 키우고 있다.
지금까지 국내 게임사 해킹은 주로 회사 서버에 보관된 이용자 개인정보가 유출되는 형태였다. 지난해 11월 넷마블 PC게임 사이트 해킹으로 이용자 개인정보가 새어 나갔고, 올해 9월 카카오게임즈 일부 서비스에서 이용자의 정보가 유출된 사례가 대표적이다.
반면 이번 사고는 정상적 게임 실행 과정 자체가 해커의 공격 통로로 악용됐다.
회사가 보관하던 정보가 새어나간 데 그치지 않고, 정상적으로 게임을 실행한 이용자의 PC 자체가 원격제어 위험에 노출된 것이다.
분석 결과 유포된 악성코드에는 화면 캡처, 웹브라우저에 저장된 비밀번호 수집, 가상자산 지갑 확장 프로그램 28종과 클라우드 접속 키 탈취 기능까지 담겼다.
중국 최대 IT 기업인 텐센트의 클라우드 기반 게임 실행 프로그램 배포 서버가 공격을 받으면서, 텐센트가 서비스하는 다른 글로벌 게임들로 파장이 번질 수 있다는 우려도 나온다.
레벨 인피니트는 시프트업의 니케 외에도 크래프톤의 ‘배틀그라운드 모바일’을 비롯해 텐센트 간판작 ‘왕자영요’, ‘아레나 브레이크아웃’ 등 다수의 글로벌 흥행작을 서비스 하고 있다. 다만 아직 다른 게임의 공식 파일에서 동일한 악성코드가 발견된 사례는 확인되지 않았다.
▲ 시프트업은 지난 10월29일 '승리의 여신: 니케'의 출시 4주년 업데이트를 실시했다. <레벨 인피니트>
개발사인 시프트업은 연간 최대 매출 대목인 ‘출시 4주년’ 이벤트 기간에 찬물을 끼얹는 대형 악재를 만났다.
니케는 이번 4주년 업데이트 직후인 이날 국내 애플 앱스토어 1위, 일본 양대 마켓 매출 1위에 오르는 등 흥행 궤도에 올라 있던 만큼, 이번 사고가 이용자 이탈로 이어질지 주목된다.
김형태 시프트업 대표는 개인 SNS를 통해 "이용자 여러분께 큰 심려를 끼쳐드려 다시 한번 사죄의 말씀 전해드린다"며 "안전한 플레이를 이어갈 수 있도록 다시 한번 철저하게 신경 쓰겠다"고 밝혔다.
국내 주요 게임사들도 일제히 사내 보안 점검에 들어갔다.
넥슨은 지난 4일 전 계열사 임직원에게 업무용 PC에 설치된 니케 런처를 즉시 삭제하고, 보안팀의 점검을 받으라고 긴급 공지했다. 넷마블과 스마일게이트 등 주요 게임사들 역시 사내 PC에 니케가 설치돼 있는지 파악하고 긴급 보안 조치를 취했다.
자체 PC 실행 프로그램(런처)을 쓰는 게임사가 늘어나는 가운데, 업데이트 서버 관리와 해킹 여부를 걸러내는 사전 점검이 허술했다는 지적도 나온다.
보안 업계 관계자는 “최근 AI 기술이 고도화하면서 해킹 사고 규모도 커지고 있다”며 “앱마켓의 보안 검수를 거치는 모바일 게임과 달리, 게임사의 자체 PC 런처는 게임사 서버에서 업데이트 파일을 직접 내려받는 구조인 데다, PC 내 실행 권한도 높아 중간 검증 장치가 부실할 경우 보안 사고로 이어질 수 있다”고 말했다. 정희경 기자